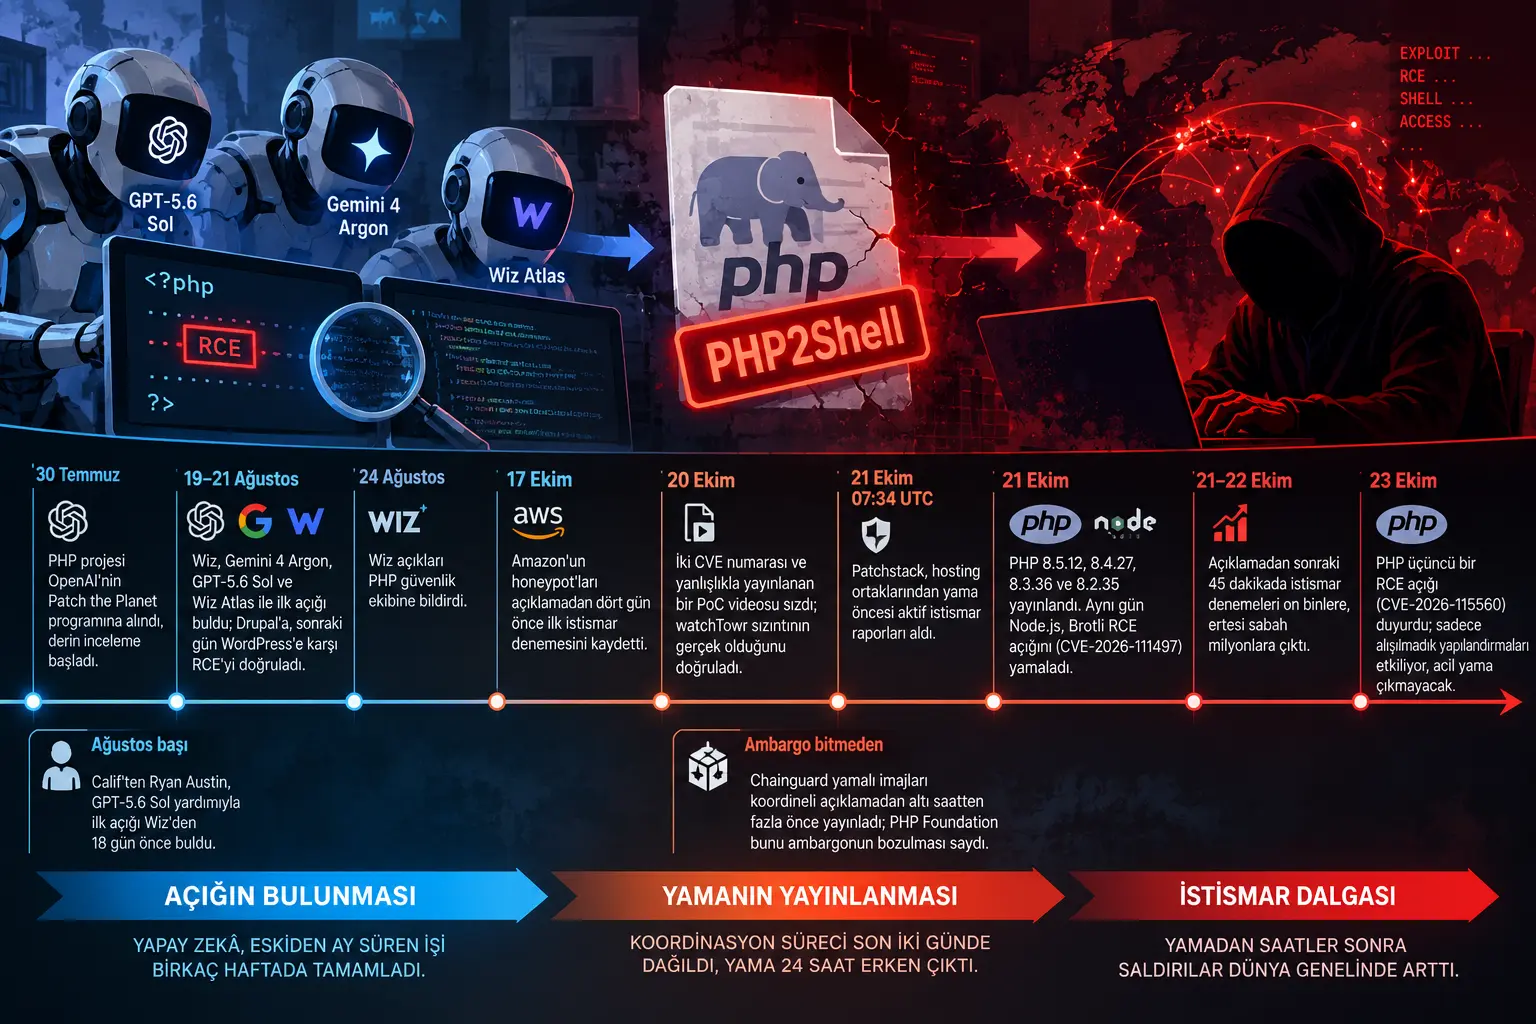
Olayı bir dönüm noktası yapan şey açığın büyüklüğü değil, bulunma şekli. İki ayrı ekip, aynı açığı birkaç hafta arayla, öncü yapay zekâ modelleriyle buldu. Wiz'in ifadesiyle tek bir araştırmacı, eskiden dünya çapında bir ekibin aylarını alacak işi bir haftada tamamladı.
Bu yazı iki soruya cevap arıyor: PHP'den sonra sırada hangi platform var? Ve bu kadar hızlı açık bulan bir yapay zekâ, aynı hızla sistemleri kırabilir mi?
Ne oldu
Açık ağustosta bulundu, ekimde yamalandı; ama yamadan dört gün önce sahada istismar denemesi vardı. Koordineli açıklama süreci son iki günde dağıldı ve yama planlanandan yaklaşık 24 saat önce çıkmak zorunda kaldı.
|
Tarih |
Olay |
|
23 Ekim |
PHP üçüncü bir RCE açığı (CVE-2026-115560) duyurdu; sadece alışılmadık yapılandırmaları etkiliyor, acil yama çıkmayacak (The Hacker News) |
|
21–22 Ekim |
Cloudflare'e göre istismar denemeleri açıklamadan sonraki 45 dakikada on binlere, ertesi sabah milyonlara çıktı (The Hacker News) |
|
21 Ekim |
PHP 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 yayınlandı. Aynı gün Node.js, OpenAI Codex Security'nin bildirdiği Brotli RCE açığını (CVE-2026-111497) yamaladı (CERT-EU, SOC Prime) |
|
21 Ekim, 07:34 UTC |
Patchstack, hosting ortaklarından yama öncesi aktif istismar raporları aldı (Recorded Future) |
|
20 Ekim |
İki CVE numarası ve yanlışlıkla yayınlanan bir PoC videosu sızdı; watchTowr sızıntının gerçek olduğunu doğruladı (The New Stack) |
|
Ambargo bitmeden |
Chainguard yamalı imajları koordineli açıklamadan altı saatten fazla önce yayınladı; PHP Foundation bunu ambargonun bozulması saydı, Chainguard sızıntıyı reddetti (Techzine) |
|
17 Ekim |
Amazon'un honeypot'ları açıklamadan dört gün önce ilk istismar denemesini kaydetti (Wikipedia) |
|
24 Ağustos |
Wiz açıkları PHP güvenlik ekibine bildirdi (Wiz) |
|
19–21 Ağustos |
Wiz, Gemini 4 Argon, GPT-5.6 Sol ve kendi aracı Wiz Atlas ile ilk açığı buldu; ertesi gün Drupal'a, sonraki gün WordPress'e karşı RCE'yi doğruladı (DEV Community) |
|
Ağustos başı |
Calif'ten Ryan Austin, GPT-5.6 Sol yardımıyla ilk açığı Wiz'den 18 gün önce buldu (Dead Neurons) |
|
30 Temmuz |
PHP projesi OpenAI'nin Patch the Planet programına alındı, derin inceleme başladı (InfoWorld) |
Açığı bulan ekipler savunma tarafındaydı ve süreci kurallara göre yürüttü. Yine de yamalı kod bir kez ortaya çıkınca, saldırganların değişikliği okuyup istismara dönüştürmesi saatler sürdü.
Asıl mesele hız
PHP2Shell tek başına bir istisna değil, 2026'nın genel tablosunun en görünür örneği. Açık bulma ile istismar arasındaki süre artık günlerle değil saatlerle ölçülüyor; bazı ölçümlerde ise istismar yamadan önce geliyor.
|
Gösterge |
Değer |
Kaynak |
|
Yeni açıklanan bir açığın ortalama istismar süresi |
Yaklaşık eksi 7 gün (2018'de 63 gün): istismar ortalamada yamadan önce başlıyor |
|
|
Kritik açıklarda istismara kadar geçen süre |
2025'te yaklaşık 23 gün, 2026'da tahminen 20 saat |
|
|
Bilinen bir CVE için çalışan exploit üretmek |
10–15 dakika, deneme başına 1–3 dolar |
|
|
Claude Mythos'un açık kaynakta bulduğu potansiyel açık |
1.000'den fazla projede 23.000'in üzerinde; 1.726'sı dış firmalarca doğrulandı |
|
|
Linux çekirdeğinin 2026 ilk yarısında yayınladığı CVE |
2.308 |
|
|
Kurumların ortanca düzeltme süresi |
32 günden 43 güne uzadı |
Tablonun özeti şu: açık bulma ve istismar hızı katlanırken, kurumların yama hızı yavaşlıyor. Fark, saldırganın lehine açılıyor.
Bu yılın öncü örnekleri de aynı yöne işaret ediyor. Nisan 2026'da Claude Mythos, sertleştirmesiyle bilinen OpenBSD'de 27 yıllık bir açık buldu. AISLE'ın otonom sistemi, dünyanın en çok denetlenen kod tabanlarından OpenSSL'in Ocak 2026 sürümündeki 12 CVE'nin 12'sini de kendisi buldu (CERT-EU).
Sırada ne var: Node.js, React, Java, .NET?
Kısa cevap: sıra zaten başladı ve PHP ile aynı gün Node.js'e geldi. 21 Ekim'de Node.js, gömülü Brotli sıkıştırma kodundaki bir taşma açığını (CVE-2026-111497) yamaladı; açığı OpenAI Codex Security araştırmacıları bildirdi (SOC Prime). OpenAI başkanı Greg Brockman da aynı gün, modellerinin hem PHP2Shell'i hem bu Node.js açığını bulduğunu ve çok daha fazlasının geleceğini söyledi (explainx). Temmuzda da yapay zekânın bulduğu WordPress açıkları toplu istismara uğramıştı (The Next Web).
"Hangisi sırada" sorusunu dil adıyla değil, şu üç ölçüyle cevaplamak daha doğru:
- Çekirdeği C veya C++ ile mi yazılmış? PHP2Shell'in iki açığı da bellek bozulması (use-after-free dahil). Yapay zekâ modelleri bu sınıfı özellikle iyi buluyor.
- İnternetten gelen veriyi kimlik doğrulamadan önce mi işliyor? Form, dosya yükleme, sıkıştırılmış veri ya da serileştirilmiş nesne; giriş yapmadan ulaşılan her ayrıştırıcı ön cephedir.
- Ne kadar yaygın ve eski sürümleri ne kadar sahada? Etki alanı büyüdükçe hem araştırmacının hem saldırganın ilgisi artar.
Bu ölçülere göre değerlendirme (bu kısım bir öngörüdür, kesin bilgi değildir):
|
Platform |
Neden riskli |
Olası açık türü |
Değerlendirme |
|
Node.js |
V8 motoru ve gömülü C kütüphaneleri (Brotli, zlib, OpenSSL, HTTP ayrıştırıcı) |
Bellek bozulması, ayrıştırıcı hataları |
Yüksek; ilk örnek ekimde geldi |
|
Python, Ruby ve diğer C tabanlı yorumlayıcılar |
PHP ile aynı mimari: C ile yazılmış, internete açık yorumlayıcı |
Bellek bozulması |
Yüksek; Python, Patch the Planet'in hedef listesinde (arXiv) |
|
React ve Next.js |
Sunucu tarafında, istemciden gelen serileştirilmiş veriyi işleyen protokoller |
Güvensiz serileştirme |
Yüksek; Aralık 2025'teki React2Shell (CVSS 10) bu sınıfın zaten istismar edildiğini gösterdi (Securelist) |
|
Java |
JVM bellek güvenli; risk kütüphane ekosisteminde |
Serileştirme, ifade enjeksiyonu, Log4Shell tarzı kütüphane hataları |
Orta; çekirdekten çok framework ve kütüphanelerde |
|
.NET |
CLR bellek güvenli; sahada çok sayıda eski .NET Framework var |
Serileştirme, IIS ve ASP.NET bileşenleri |
Orta; eski Framework sürümleri ve tak-çalıştır uygulamalar zayıf halka |
|
Ağ altyapısı ve gömülü yazılımlar (OpenSSL, cURL, nginx, firewall ve VPN cihazları) |
C ile yazılmış, her yerde, yaması yavaş |
Bellek bozulması |
Yüksek; Linux, OpenBSD ve cURL de Patch the Planet listesinde |
Buradan çıkan sonuç şu: bellek güvenli dillerle yazılmış çalışma ortamları (Java, .NET, Rust, Go) çekirdek düzeyinde daha korunaklı. Ama bu güvenlik onların üzerine kurulu framework ve kütüphanelere otomatik olarak geçmiyor. Asıl kör nokta, desteği bitmiş sürümler: PHP 7.4, Node.js 20 ve eski .NET Framework yamayı hiç almayacak.
Bulabilen kırabilir mi?
Evet. Açık bulmak ile onu silaha çevirmek artık aynı becerinin iki ucu, ve PHP2Shell bunu açıkça gösterdi.
Aynı model hem buldu hem kırdı. Wiz, kullandığı modellerin yalnızca açığı bulmakta değil, istismar kodu geliştirmekte, saldırıyı farklı PHP sürümlerine uyarlamakta ve yamayı doğrulamakta da yardım ettiğini söylüyor (ai-tldr). Ekip, ilk açığı bulduktan bir gün sonra Drupal'a, iki gün sonra WordPress'e karşı çalışan RCE elde etti.
Açıkları zincirleyebiliyor. Anthropic'in Project Glasswing testlerinde Mythos, Linux çekirdeğinde tek tek hatalar bulmakla kalmadı, birden fazla açığı zincirleyerek sıradan kullanıcı yetkisinden makinenin tam kontrolüne çıktı (Ropes & Gray).
Yamanın kendisi haritaya dönüşüyor. Chainguard, aynı açığı kendi test düzeneğine "PHP'de kötü açıklar bul" diye yönlendirilmiş bir modelle bağımsız olarak bulduğunu söylüyor (The New Stack). Yamalı kodun erkenden ortaya çıkması, saldırganların neyin değiştiğini görmesine ve PoC'ler yazmasına yetti (Wikipedia). Yani yama yayınlandığı an, yapay zekâ için açığın tarifi de yayınlanmış oluyor.
Erişim savunmacılara özel kalmıyor. En güçlü modeller şimdilik sınırlı erişimle savunmacılara veriliyor. Ama Haziran 2026'da çıkan bir Çin modelinin açık bulmada Mythos'a yetiştiği ve açık ağırlıklı olduğu, yani gözetimsiz indirilip değiştirilebildiği bildiriliyor (Ropes & Gray).
Ama sınırları da var
- Her şeyi kıramıyor. Gerçek CVE'lerden oluşan 1.507 vakalık CyberGym testinde öncü ajanlar hedef açığı vakaların yalnızca yüzde 17–22'sinde yeniden üretebildi (arXiv). Node.js Brotli açığının ilk PoC'si de standart sürümde kod çalıştıramadı, yalnızca çökme ve sınırlı bellek okuması elde etti (The Hacker News).
- Bulunan açık sayısı istismar edilen açık sayısıyla aynı hızda artmıyor. FIRST'e göre toplam CVE hacmi patladı ama aktif istismar edilenler aynı oranda artmadı (Security Boulevard).
- "Kırmak" şifrelemeyi kırmak demek değil. Bugün olan şey, kriptografinin matematiğinin çözülmesi değil; yazılımın uygulanmasındaki hataların bulunması. AES ya da RSA güvende, ama onları kullanan OpenSSL kodu değil.
- Bazı eleştirmenlere göre modeller yeni şey icat etmiyor. Bir analize göre PHP2Shell'in her parçası zaten kamuya açık verilerde mevcuttu; model, bilinen kalıpları yeni bir yerde birleştirdi (Dead Neurons). Ancak savunmacı açısından bu ayrım pek bir şey değiştirmiyor: sonuç yine çalışan bir exploit.
Asıl asimetri şurada: saldırganın tek bir açık bulması yeter, savunmacının hepsini kapatması gerekir. Yapay zekâ ikisini de hızlandırıyor, ama savunma tarafında darboğaz modelin hızı değil; bakım penceresi, test süreci ve bütçe kararları.